
Содержание статьи
Формальный анализ CAN XL нашёл семь новых уязвимостей поверх известных проблем классического CAN
Наука
01.10.2026
01.10.2026
5
мин
Исследователи из Технологического института Джорджии, Университета Пердью и Катарского исследовательского института вычислительной техники провели формальный анализ безопасности MAC-подуровня CAN XL — нового стандарта автомобильных сетей, принятого в мае 2024 года. Работа представлена на 35-м симпозиуме USENIX Security (страницы 2227–2246), о ней сообщил и пресс-релиз института.
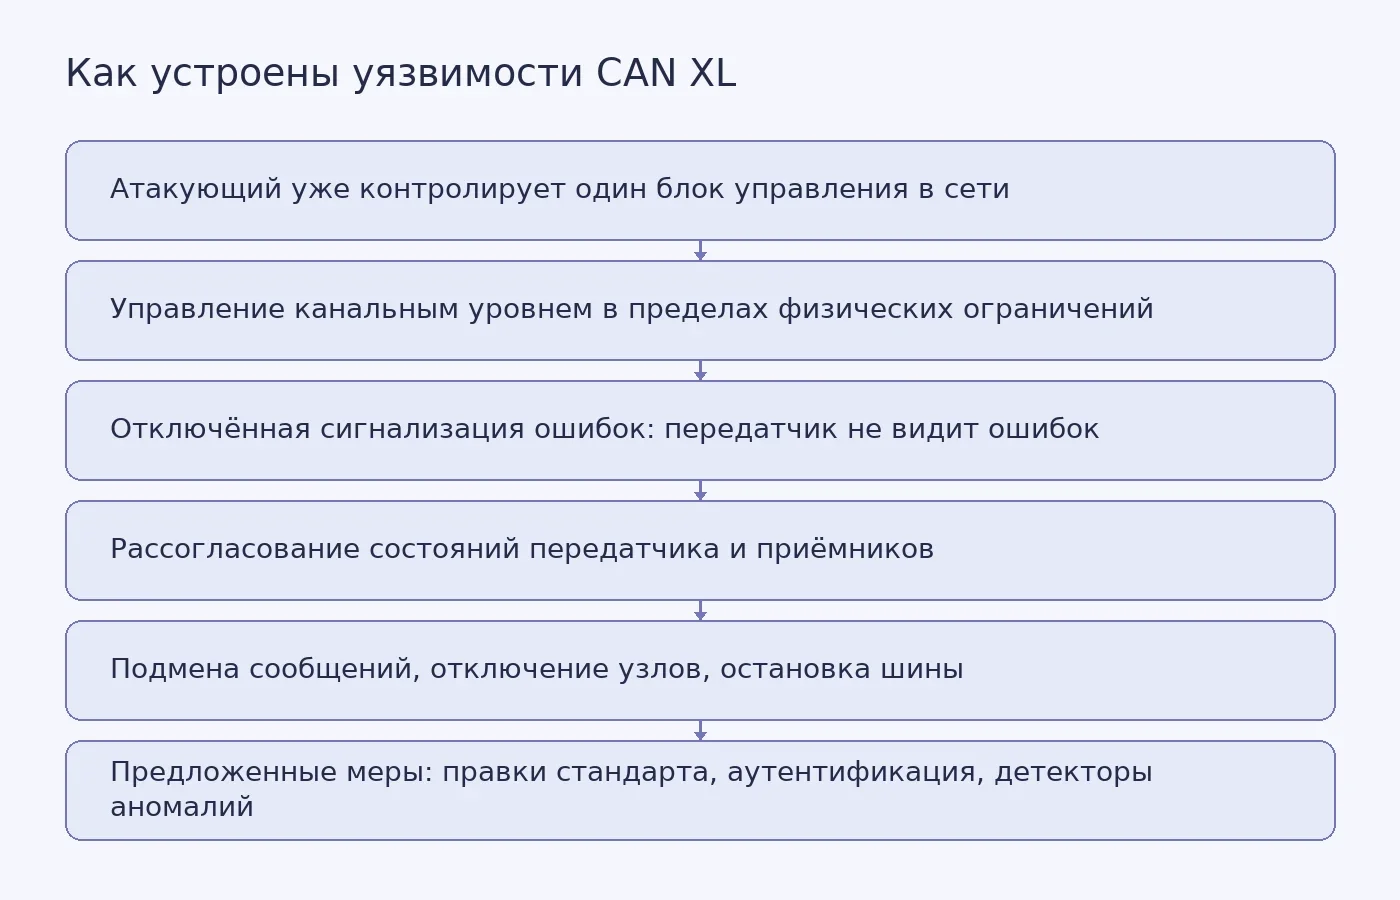
Авторы построили бит-точную модель MAC-подуровня CAN XL в проверщике моделей nuXmv и добавили в неё злонамеренный узел, который управляет канальным уровнем в пределах физических ограничений: в SIC-режиме он может менять состояние шины только с 1 на 0, а не выдавать произвольные биты. Проверка свойств P1–P9 показала: CAN XL сохраняет все известные уязвимости MAC-подуровня классического CAN и добавляет семь новых. Найденные дефекты подтвердили на коммерческих контроллерах CAN XL и воспроизвели в двух многоэтапных атаках на стенде, имитирующем трафик автомобиля. Об уязвимостях сообщили Bosch как разработчику стандарта; одна компания уже выпустила исправление.
Что именно позволяет атакующему
Атаки требуют, чтобы злоумышленник уже контролировал один электронный блок управления, подключённый к внутренней сети. Сама работа не показывает, что CAN XL даёт способ проникнуть в автомобиль, — она описывает, что можно сделать после получения доступа.
При отключённой сигнализации ошибок передатчик по спецификации не обнаруживает и не сигнализирует об ошибках от начала кадра до поля AH2 и считает передачу успешной, получив корректное подтверждение. Из этого вырастают две уязвимости. Первая (V1.1) позволяет вбросить ошибку в сообщение и всё равно отправить подтверждение: передатчик считает кадр доставленным, а приёмники его не получают. Вторая (V1.2) даёт перезаписать содержимое кадра, меняя единицы на нули в данных и контрольной сумме так, что CRC остаётся верной, — тогда испорченное сообщение принимают и передатчик, и приёмники.
Рассогласование состояний (V2) возникает из-за того, что при ошибке до подтверждения приёмники уходят в состояние повторного подключения к шине, а передатчик остаётся в обычном режиме. Короткие нулевые импульсы между кадрами, ноль в поле AH2 или в третьем бите паузы удерживают приёмники в этом состоянии, пока передатчик продолжает работу. На этом строятся четыре сценария: картирование идентификаторов узлов, отключение выбранного блока, подмена сообщения и расхождение данных между узлами.
В смешанных сетях, где сосуществуют узлы разных поколений CAN, добавляются V3 и V4: разные типы узлов входят в повторное подключение и выходят из него в разные моменты, поэтому часть узлов может получить поддельный кадр, а часть — настоящий. Уязвимость V5 работает при обеих настройках сигнализации ошибок: поток нулей не даёт узлам набрать 11 подряд идущих единиц, нужных для выхода, и останавливает обмен по шине целиком. Уязвимости V6 и V7 проявляются при включённой сигнализации ошибок и используют новые форматы кадров CAN XL.
Часть атак оказалась быстрее и незаметнее аналогов на классическом CAN: отключение узла занимает примерно длительность одного сообщения плюс 16 бит вместо 255 номинальных битовых интервалов, а картирование идентификаторов зависит только от самого длинного периода сообщения узла, а не от числа передаваемых им идентификаторов.
Авторы предлагают изменить правила CAN XL, чтобы закрыть несколько атак, и дополнить их аутентификацией сообщений и системами обнаружения аномалий. Ограничения работы тоже названы прямо: абстракция CRC и поведения приёмников может давать ложные контрпримеры, сравнение эффективности атак опирается на модель и стенд, а не на парк реальных машин, и CAN XL пока не развёрнут широко в серийных автомобилях.
Представим, что студент пишет курсовую по защите встраиваемых сетей и хочет разобрать эту статью: ему придётся отдельно объяснить, чем бит-точная модель отличается от ручного разбора стандарта, и показать, какие свойства проверялись. Собрать для такой работы подбор литературы по формальным методам верификации протоколов можно с опорой на более ранние работы об атаках на классический CAN.
Похожие статьи
 Наука
3
мин
01.10.2026
Рентгеновская кристаллография показала белок с рекордным разрешением 0,43 ангстрема
Исследовательская команда получила структуру белка рубредоксина с разрешением 0,43 ангстрема — это один из самых детальных результатов для биологической макромолекулы. Как сообщает Chemistry World, измерения провели на синхротронном источнике PETRA III в Гамбурге, а результаты опубликованы в журнале
 Наука
1
мин
28.09.2026
Учёные ТПУ повысили эффективность фотолюминесценции керамики с 20% до 24%
Исследователи Томского политехнического университета повысили эффективность фотолюминесценции керамического композита с церием с 20% до 24%. Для этого поверхность материала обработали карбид-кремниевой наждачной бумагой, изменив её шероховатость без корректировки химического состава. Эффект обработ
 Наука
3
мин
01.10.2026
Водородный радикал получили при 30 °C с серным катализатором и фиолетовым светодиодом
Группа химиков из Университетского колледжа Лондона под руководством Рупендера Кумара предложила способ получать водородный радикал — частицу из одного протона и одного электрона — без жёстких условий. Результат опубликован в Journal of the American Chemical Society (DOI: 10.1021/jacs.6c07870) и опи
 Наука
3
мин
01.10.2026
Импедансная томография показала повреждения внутри 3D-печатной решётки
Международная команда инженеров из Великобритании и Австралии применила электрическую импедансную томографию для наблюдения за повреждениями в 3D-печатных решётчатых материалах. Об исследовании 30 сентября 2026 года сообщил Университет Глазго. Результаты опубликованы в журнале Advanced Functional Ma
Последние новости и статьи
 Дипломы
10
мин
02.10.2026
Что оценивает комиссия на защите диплома: критерии и подготовка доказательств
Комиссия на защите диплома оценивает не «красоту» работы, а то, насколько вы как автор понимаете свой результат и можете его доказать. В разных вузах и даже на разных программах одного вуза набор критериев и порядок оценивания отличаются: общие правила задаёт положение о государственной итоговой атт
 Полезные материалы
10
мин
02.10.2026
Почему высокая точность ИИ-модели на случайном разбиении не гарантирует находку новых аптамеров
В октябре 2026 года Центр искусственного интеллекта в химии ИТМО сообщил о выпуске AptaBench — набора данных и протокола проверки для моделей, предсказывающих связывание аптамеров с малыми молекулами. Пресс-релиз приводит конкретные числа: ROC-AUC падает с 0,95 при стандартной проверке до 0,89 на но
 Полезные материалы
10
мин
02.10.2026
Магнитное чувство животных: почему после черепах, монархов и провала на дрозофиле вопрос снова открыт
В сентябре 2026 года The Transmitter опубликовал обзор под заголовком «Finally, a new route for the magnetic-sense field» (DOI 10.53053/POPU4285). Это журналистский текст, а не первичное исследование, и в нём прямо сказано: две основные гипотезы магниторецепции — магнититная и радикально-парная — «l
 Наука
3
мин
01.10.2026
Акриловое стекло разобрали на мономеры при 180–230 °C без растворителя
Группа Афины Анастасаки из ETH Zurich показала, что коммерческий полиметилметакрилат (ПММА) — акриловое стекло, из которого делают плексиглас и оргстекло, — можно разобрать обратно на мономер при 180–230 °C без растворителя. Результат опубликован в Nature Chemistry 2 сентября 2026 года (DOI: 10.1038
 Образование
4
мин
01.10.2026
В США сотни тысяч детей стоят в очереди на субсидию по уходу, и списки не отражают реальную нужду
Агентство Associated Press вместе с изданием EdSurge 3 сентября 2026 года опубликовало анализ данных о субсидиях на детский уход в США. По подсчётам журналистов, весной 2026 года в 23 штатах и округе Колумбия в листах ожидания находились сотни тысяч детей. Данные о листах ожидания и зачислении собир
 Наука
4
мин
01.10.2026
Диета личинок оставляет белковую «память» и продлевает жизнь плодовых мушек
Группа Фумиаки Обаты из Центра исследований биосистемной динамики RIKEN в Кобе (Япония) показала, что ограничение белка в корме личинок плодовой мушки Drosophila melanogaster продлевает жизнь взрослых особей, а посредником выступает запасной белок Lsp2. Статья вышла в Nature 23 сентября 2026 года (D