


Содержание статьи
Студенческая жизнь
15.11.2026
15.11.2026
2
мин
МВД России предупредило репетиторов и преподавателей о фишинговых приглашениях в Zoom и Google Meet. РИА Новости сообщило об этом 15 ноября 2026 года, сославшись на материалы ведомства.
Поддельный сайт может выдавать себя за настоящий за счёт лишних букв или цифр в адресе либо необычного домена. МВД советует не вводить логин и пароль на странице, открытой по чужой ссылке, особенно если она выглядит непривычно.
Как проверить ссылку
Вместо перехода по присланному приглашению МВД рекомендует открыть сервис через официальное приложение или вручную набрать его адрес в браузере. Репетиторам также советуют самим отправлять ученикам ссылки на конференции.
Если в адресе страницы есть дополнительные символы или незнакомое доменное имя, пароль вводить не следует. Безопаснее закрыть вкладку и открыть сервис обычным способом. Это условный пример, который иллюстрирует общий принцип проверки ссылки.
Если пароль уже ввели на подозрительной странице, МВД советует срочно сменить пароль от почты и связанных с ней сервисов, выйти из аккаунтов и проверить историю входов на подозрительную активность. Также рекомендуется включить двухфакторную аутентификацию для почты и других аккаунтов. Отдельных инструкций по смене пароля именно в Zoom или Google Meet источник не приводит.
Предупреждение касается цифровой безопасности и не вводит нового обязательного правила для преподавателей. Дополнительные материалы о работе с онлайн-сервисами доступны в разделе онлайн-помощи.
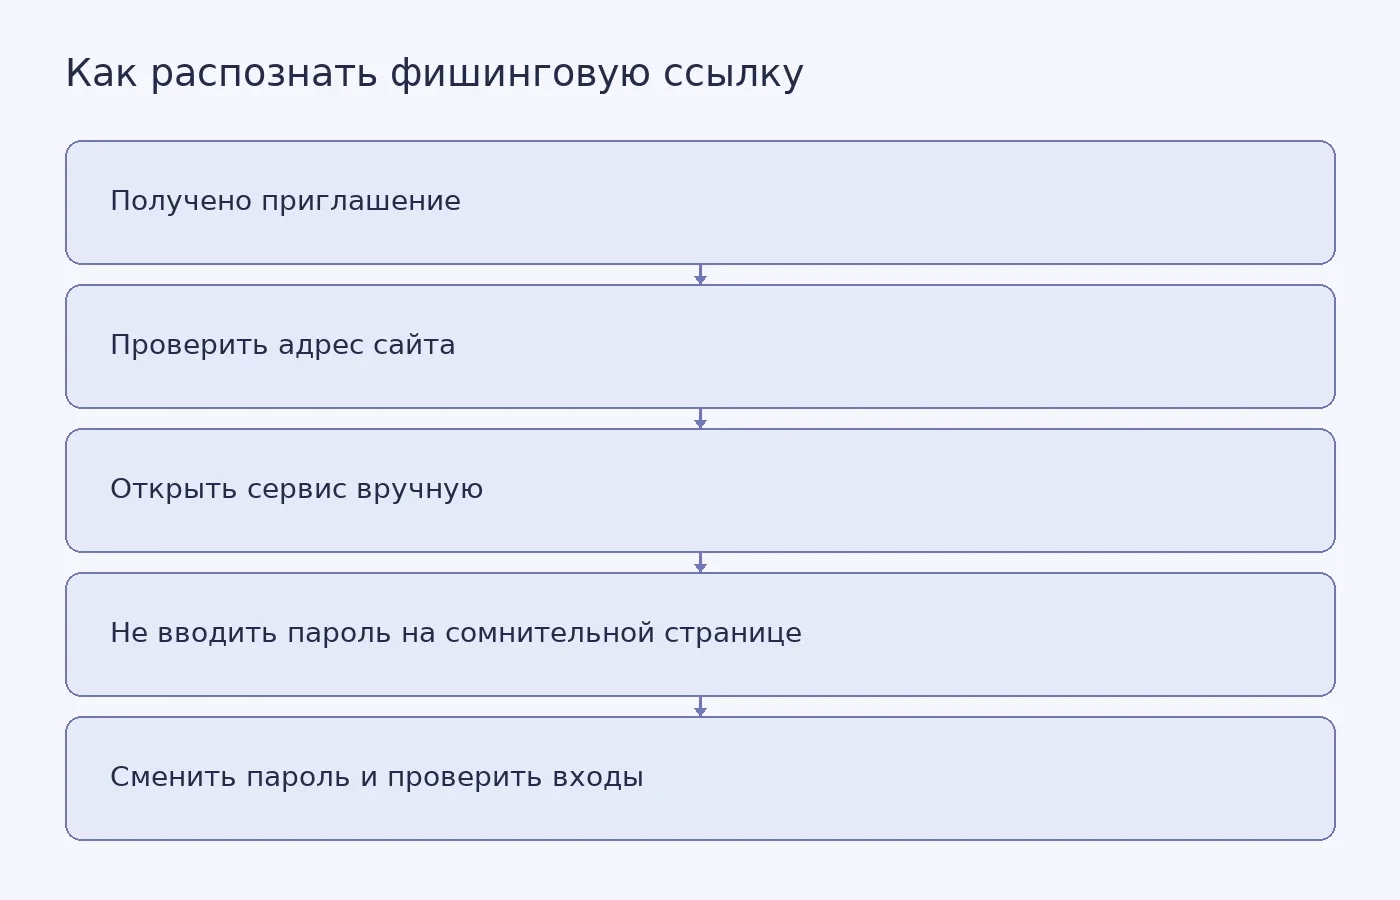
Фото: Vanessa Garcia / Pexels
Похожие статьи
 Студенческая жизнь
2
мин
06.10.2026
В ПетрГУ студенты и эксперты предложили идеи для культурной жизни Карелии
2 октября 2026 года в центре «Точка кипения — Петрозаводск» студенты Петрозаводского государственного университета, преподаватели и приглашённые эксперты обсуждали, каких возможностей не хватает молодёжи в культурной жизни Карелии. На проектной сессии участники анализировали инфраструктуру Петрозаво
 Студенческая жизнь
3
мин
08.10.2026
КФУ разделил укрытие и эвакуацию на два сценария учений
Казанский федеральный университет проводит штабную тренировку по гражданской обороне с 7 по 9 октября 2026 года. При сигнале «Ракетная опасность» студентов и сотрудников учат укрываться. Эвакуацию проверяют отдельно: по сценарию учений, беспилотник условно попадает в здание, начинается пожар, и люде
 Студенческая жизнь
6
мин
22.10.2026
В Англии и Уэльсе за пять лет зафиксировали 8 956 арестов молодых людей по делам об отмывании денег
С января 2020 года по январь 2025 года в Англии и Уэльсе зарегистрировали 14 493 ареста по делам об отмывании денег. На людей в возрасте от 18 до 29 лет пришлось 8 956 арестов. Ещё 776 несовершеннолетних указали 35 полицейских подразделений. Эти данные Николас Райдер и Сэм Мэпстон приводят в анализе
 Студенческая жизнь
3
мин
08.11.2026
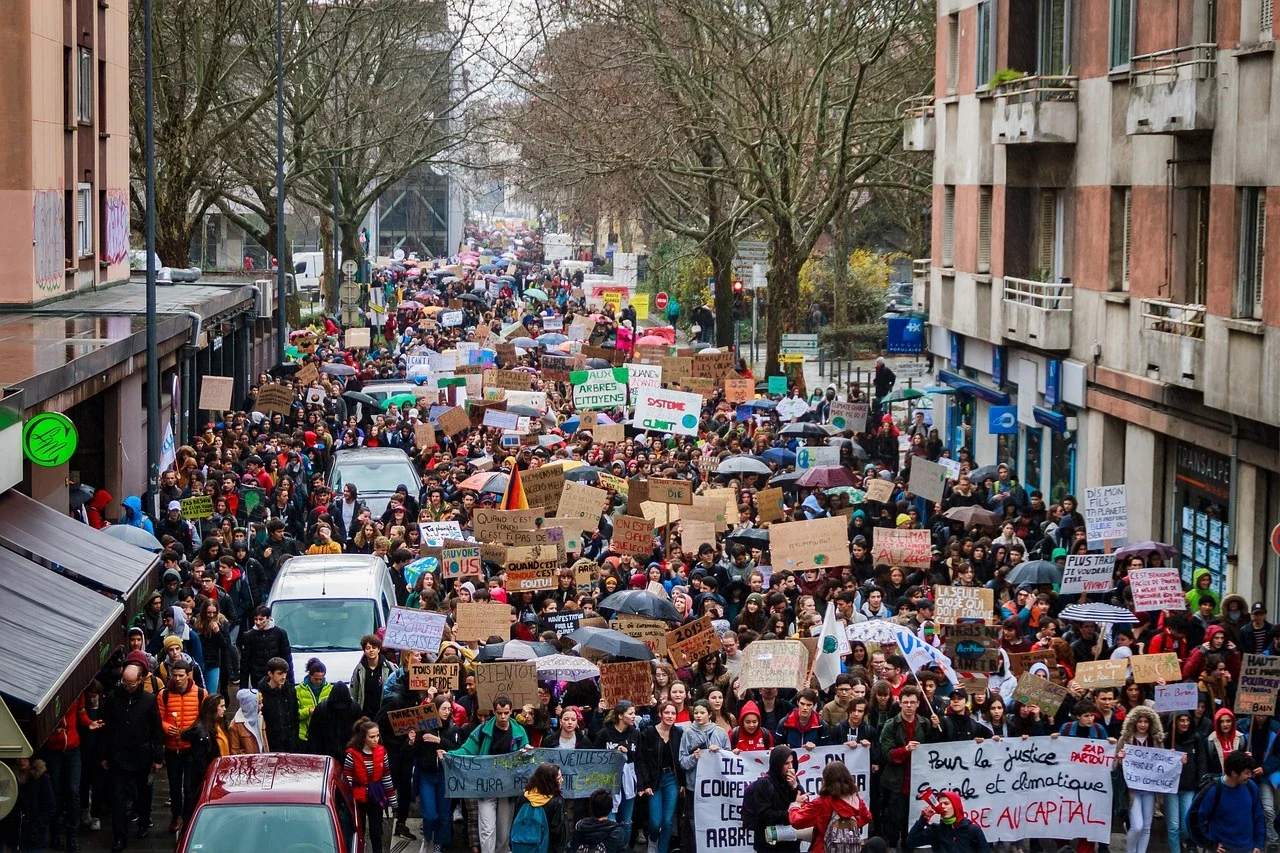
Во Франции 7 ноября на протестах задержали не менее 360 человек
Во Франции 7 ноября на протестах задержали не менее 360 человек, сообщило Министерство внутренних дел страны. По данным ведомства, в акциях участвовали 146 тыс. человек, включая 46 тыс. в Париже. Молодёжное межпрофсоюзное объединение оценило число участников демонстраций в 250 тыс., из них 75 тыс. в
Последние новости и статьи
 Наука
3
мин
15.11.2026
Почему британцы используют медицинские онлайн-сервисы, несмотря на сомнения в приватности
Жители Великобритании продолжают обращаться к цифровым медицинским сервисам, даже когда сомневаются, как те обращаются с личными данными. К такому выводу пришли исследователи Университета Саутгемптона. В течение восьми месяцев 2023 года они провели полуструктурированные интервью с 22 взрослыми: восе
 Наука
4
мин
15.11.2026
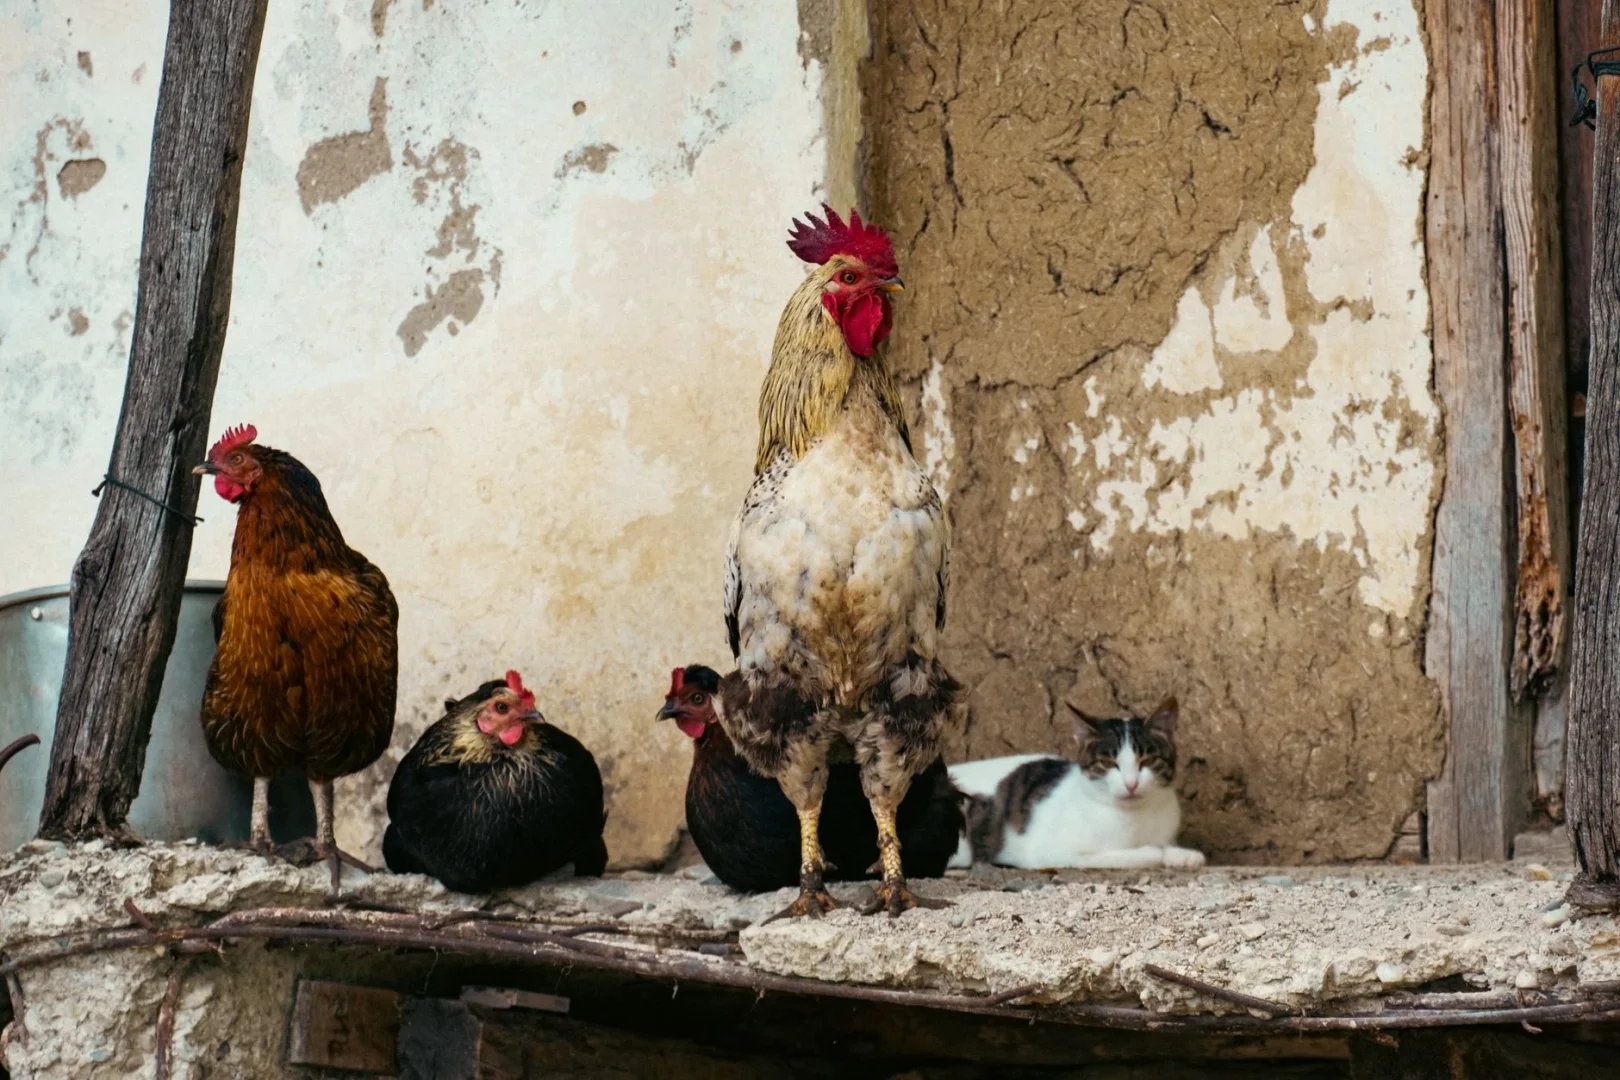
H5N1 на ферме в Иллинойсе выявили у кошки и крыс после гибели домашней птицы
В марте 2025 года на ферме в южном Иллинойсе после вспышки птичьего гриппа погибли 100 из 105 домашних птиц. Позже ветеринарные исследователи обнаружили вирус H5N1 у кошки и диких крыс с этой фермы. Результаты расследования опубликованы в журнале Emerging Infectious Diseases 18 сентября 2026 года.Уч
 Помощь по написанию
5
мин
15.11.2026
Ритм рядом: что пение синхронизирует, а что пока не доказано
Когда два человека поют одну мелодию, музыкальные фразы задают им общий рисунок дыхания. А дыхание связано с сердечным ритмом. Но означает ли такая физиологическая согласованность, что певцы успокаиваются или лучше взаимодействуют? Исследования позволяют проследить отдельные звенья этой цепочки, но
 Наука
3
мин
15.11.2026
Робот ASTRA автономно собрал секцию фермы на орбите
5 ноября 2026 года Калифорнийский технологический институт (Caltech) сообщил о первой автономной сборке части конструкции в космосе без помощи астронавтов. Робот ASTRA собрал третью секцию фермы для отражательной антенны диаметром 1,4 метра, соединяя композитные трубки и алюминиевые детали. Всю анте
 Диссертации по темам
8
мин
15.11.2026
Семья, волонтёрство и спорт: причина устойчивости или её спутники?
Если человек часто проводит время с семьёй, занимается спортом и помогает другим, легко решить, что именно эти занятия делают его психологически устойчивее. Но возможен и обратный ход: хорошее самочувствие, деньги и поддержка близких дают больше возможностей для спорта и волонтёрства. Наблюдая за лю
 Помощь по написанию
9
мин
15.11.2026
Файловая система, которая сочиняет файлы: что показал прототип на FUSE и локальной LLM
Обычная команда ls показывает то, что уже лежит в каталоге. В прототипе, описанном автором под именем inkedsymon в блоге Selectel на Хабре, сам запрос к каталогу становится поводом его придумать. Файл может появиться, когда программа впервые попросит его прочитать, а имя, которого не было в списке,