
Содержание статьи
Google ограничила доступ к Gemini 4 Argon: модель отдали только проверенным специалистам по кибербезопасности
ИИ в образовании
02.10.2026
02.10.2026
3
мин
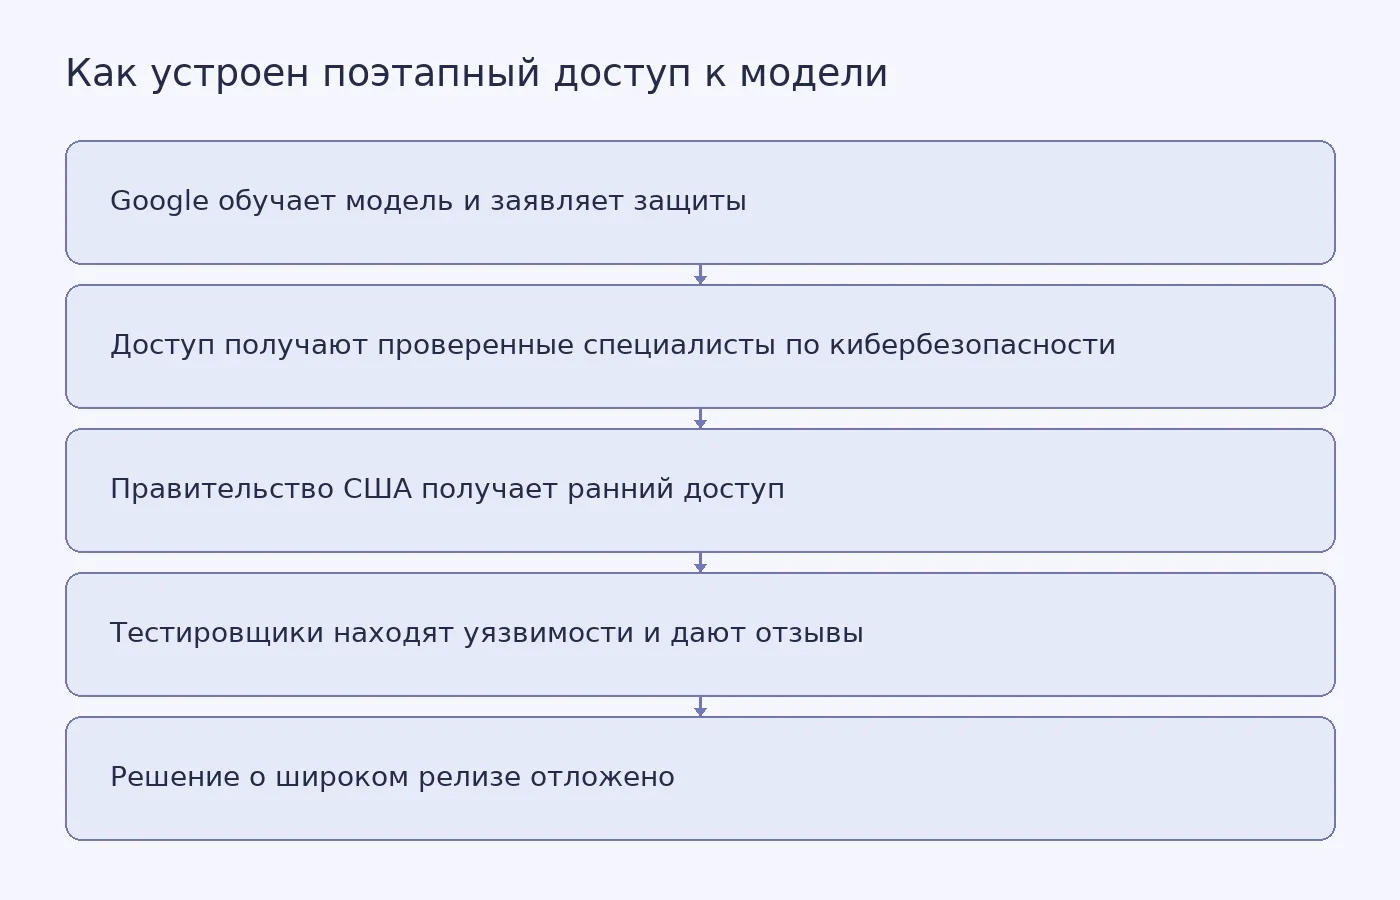
Google 1 октября 2026 года объявила, что не выпускает свою самую мощную модель Gemini 4 Argon для широкой публики. Доступ к ней получит только проверенная группа специалистов по кибербезопасности. Об этом сообщило агентство AFP.
Компания объясняет решение так: безопасно выпускать возможности такого уровня нужно поэтапно. Об этом в блоге написал главный архитектор Google по ИИ Корай Кавукчуоглу. Google также добровольно даёт правительству США ранний доступ к модели и собирается учесть отзывы тестировщиков до широкого релиза.
По заявлению компании, Argon обучен отказывать в запросах, которые помогают проводить кибератаки или разрабатывать химическое, биологическое и ядерное оружие. Google также следит за рассуждениями модели, чтобы она не выходила за рамки намерений пользователя — этот риск исследователи называют рассогласованием (misalignment).
Ранние тестировщики, по словам Google, нашли с помощью Argon уязвимость в программном обеспечении, которое используют больницы по всему миру. Через неё раскрывались персональные данные. Другие передовые модели эту уязвимость пропустили.
Поэтапный запуск повторяет подход конкурента Anthropic: та держит свою самую продвинутую модель Claude Mythos Preview в ограниченном доступе. В июне Вашингтон ненадолго заставил Anthropic приостановить доступ к моделям Claude Mythos и Claude Fable. Добровольную процедуру проверки самых мощных ИИ-моделей перед выпуском ввели отдельно — указом от 2 июня. Объявление Google вышло на следующий день после того, как президент США Дональд Трамп принял руководителей технологических компаний в Белом доме, где они подписали добровольное соглашение о контроле рисков своих ИИ-систем.
Все сведения о возможностях и защите Argon исходят от самой Google: независимой проверки в сообщении нет. Конкретные организации-тестировщики и сроки возможного публичного выпуска не названы. Не раскрыто и то, какие именно проверки и по каким критериям система должна пройти до публичного релиза.
Что стоит за поэтапным доступом
Ограниченный доступ — это способ дать защитникам фору. Пока модель видят только проверенные специалисты, они успевают найти и закрыть уязвимости раньше, чем инструмент попадёт к тем, кто ищет дыры для атаки. Google не обещает, что Argon выйдет публично: сначала компания хочет собрать отзывы тестировщиков и показать модель правительству США.
Представим условную ситуацию. Больница использует старую программу для хранения карт пациентов. Проверенный тестировщик просит Argon проверить код этой программы, находит слабое место и передаёт его разработчику. Тот выпускает исправление до того, как о слабом месте узнают посторонние. Это иллюстрация логики поэтапного доступа, а не описание реального случая.
Если вы пишете работу о безопасности ИИ или о том, как компании описывают риски своих моделей, для разбора заявлений и источников может пригодиться подбор литературы.
Похожие статьи
 ИИ в образовании
3
мин
02.10.2026
Google представила Gemini 4 Argon: заявлены поиск уязвимостей и доступ по программе Fairwind
Google представила модель Gemini 4 Argon, ориентированную на программирование, сложные профессиональные задачи и кибербезопасность. Об этом 2 октября 2026 года сообщил Kazinform со ссылкой на CNBC; первичный пресс-релиз Google в переданных материалах не приводится, поэтому детали ниже — это заявленн
 ИИ в образовании
2
мин
30.09.2026
Google DeepMind разработала скрытую метку для спроектированных ИИ белков
Исследователи Google DeepMind 30 сентября 2026 года описали в Nature систему SynthIDBio для маркировки белков, спроектированных искусственным интеллектом. Скрытый статистический сигнал встраивается одновременно в аминокислотную последовательность и трёхмерную структуру молекулы. Как SynthIDBio фикс
 ИИ в образовании
5
мин
02.10.2026
Немецкие учёные научили ИИ переносить прогноз времени удерживания между хроматографами
Исследователи Университета Фридриха Шиллера в Йене, Центра Гельмгольца в Мюнхене и Технического университета Мюнхена создали модель 2-step, которая предсказывает время выхода малых молекул из хроматографической колонки на новой измерительной системе. Статья вышла 1 октября 2026 года в Nature Methods
 ИИ в образовании
2
мин
28.09.2026
Языковые модели оценили общий ИИ оптимистичнее участников опросов
Авторы исследования, опубликованного 23 апреля 2026 года в журнале Humanities and Social Sciences Communications, сравнили отношение семи больших языковых моделей и трёх независимых выборок людей к общему искусственному интеллекту. По пятибалльной шкале модели получили от 3,32 до 4,12 балла, тогда к
 ИИ в образовании
2
мин
28.09.2026
Магистранты ИТМО создали для Авито ИИ-помощника для проверки заданий
Магистранты программы AI Talent Hub Университета ИТМО разработали для образовательных проектов Авито прототип Avito AI Reviewer. Во внутреннем тесте система выполняла предварительный разбор одной домашней работы в среднем за 82,9 секунды, а стоимость одного запуска составляла около 0,41 рубля. Как
Последние новости и статьи
 Вопросы студентов
9
мин
03.10.2026
Изменения ЕГЭ-2027: что уже опубликовано ФИПИ и чем это отличается от 2026 года
К началу октября 2026 года на сайте ФИПИ лежат два набора документов, и их легко перепутать. Один описывает экзамен, который уже прошёл общественное обсуждение и утверждён, — это КИМ ЕГЭ 2026 года. Второй только предложен к обсуждению: это проекты документов, определяющих структуру и содержание КИМ
 Наука
3
мин
02.10.2026
В Салиш-Си описали два новых вида морских пауков
Исследователи из Университета Британской Колумбии описали два ранее неизвестных вида морских пауков, или пикногонид, в экорегионе Салиш-Си у западного побережья Канады. Статья вышла 26 августа 2026 года в журнале Organisms Diversity & Evolution. Научно-популярный журнал Nautilus назвал находку п
ИИ в образовании
5
мин
02.10.2026
Немецкие учёные научили ИИ переносить прогноз времени удерживания между хроматографами
Исследователи Университета Фридриха Шиллера в Йене, Центра Гельмгольца в Мюнхене и Технического университета Мюнхена создали модель 2-step, которая предсказывает время выхода малых молекул из хроматографической колонки на новой измерительной системе. Статья вышла 1 октября 2026 года в Nature Methods
 Наука
3
мин
02.10.2026
Зимнее усиление грибковой инфекции изменило выпуск йосемитских жаб в природу
Исследователи Калифорнийского университета в Лос-Анджелесе и национального парка Йосемити обнаружили, что инфекция грибком Batrachochytrium dendrobatidis (Bd) сильнее всего нарастает у йосемитских жаб во время зимовки в подземных норах. О результате UCLA сообщила 1 октября 2026 года в материале, опу
 Полезные материалы
12
мин
02.10.2026
Почему специализация опылителей зависит от климата, а не только от широты
Представим условный цветущий сад. На одном растении кормятся пчела, муха и бабочка, а соседний цветок посещает только один вид насекомых. Кажется, что одни опылители разборчивы, а другие берут любой доступный ресурс. Но в экологическом исследовании одного наблюдения недостаточно. Нужно знать, какие
 Полезные материалы
11
мин
02.10.2026
Повседневные практики безопасности в классе при продолжающемся стрессе: что предлагают источники и чего они не доказывают
Вопрос, который здесь разбирается, звучит так: какие повседневные действия учителя поддерживают у детей ощущение безопасности при продолжающемся стрессе — и где проходит граница, за которой педагог начинает подменять психологическую помощь? Короткий ответ по доступным материалам: источники предлагаю