


Содержание статьи
Наука
17.11.2026
17.11.2026
3
мин
Исследователи Лейденского университета в Нидерландах предложили учитывать популярность публичного кода эксплойтов на GitHub при выборе уязвимостей для исправления. В препринте на arXiv они описали метрику GitHub Popularity Metric (GPM) и проверили её на 19 572 репозиториях, связанных с 8 453 уязвимостями CVE. Уязвимости, вокруг которых на GitHub было больше активности, чаще оказывались связаны с известной эксплуатацией в реальных условиях.
Что измеряет GPM
Метрика считает уникальных пользователей, которые создали репозиторий, поставили ему звезду или сделали форк. Она показывает внимание к коду, но сама по себе не доказывает, что уязвимость используют злоумышленники и что опубликованный эксплойт работает.
При пороге GPM не ниже 12 исследователи обнаружили 658 CVE, отсутствовавших во всех остальных сопоставленных наборах данных. Это не означает, что все они опасны или уже используются в атаках. Такой результат лишь указывает на уязвимости, которые стоит дополнительно проверить по другим источникам.
Один из примеров, приведённых в работе, связан с CVE-2024-21683. Уязвимость имела высокий показатель GPM, хотя её официальный статус был REJECTED, то есть «отклонена». После того как киберсообщество обратило внимание на упоминание этой CVE в утёкших переписках группировки вымогателей Black Basta, 15 марта 2025 года статус изменили с REJECTED на PUBLISHED, «опубликована».
Смысл метрики можно объяснить так. Представим команду, которой нужно выбрать несколько уязвимостей из сотен, а времени на обновления мало. Если одна CVE выглядит умеренно опасной по обычной оценке, но связанный с ней репозиторий быстро получает звёзды, форки и новых участников, GPM может подсказать проверить её раньше. Это условный пример, а не результат отдельного эксперимента.
У подхода есть заметные ограничения. Репозитории с эксплойтами нашлись примерно для 2,5% CVE в наборе авторов, поэтому GPM не охватывает большинство уязвимостей. Активно используемая CVE может оставаться малозаметной на GitHub. Кроме того, исследователи не проверяли корректность эксплойтов и не отсеивали вредоносное содержимое: популярность в этом анализе означает внимание к коду, а не подтверждённую эксплуатацию.
Работа размещена как препринт на arXiv. Авторы сообщают, что GPM включили в пятую версию системы EPSS, которая оценивает вероятность эксплуатации CVE в ближайшие 30 дней. Метод задуман как дополнительный сигнал, а не как замена CVSS, EPSS, каталогам подтверждённо эксплуатируемых уязвимостей и другим источникам. Подготовить обзор научных источников по теме можно с помощью подбора литературы для обзора.
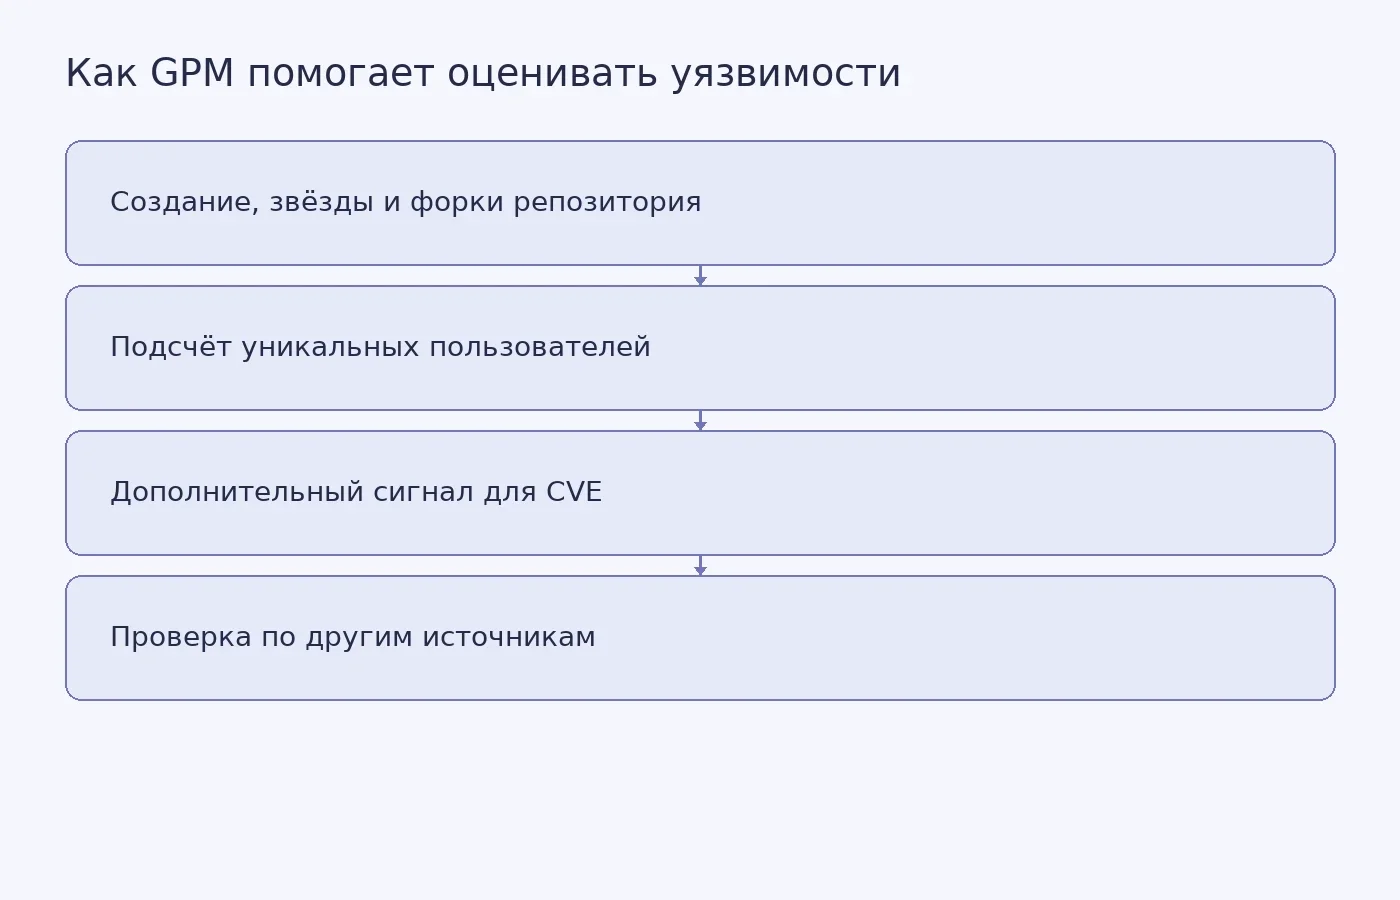
Фото: Jakub Zerdzicki / Pexels
Похожие статьи
 Наука
3
мин
24.10.2026
NanoMAP помогает находить перспективные нанотела в иммунной библиотеке альпак
Исследователи из Университета Тафтса разработали NanoMAP, чтобы анализировать большие наборы нанотел, полученных от альпак. Описание метода опубликовано 16 сентября 2026 года в журнале Communications Biology. Программа объединяет нанотела с похожими аминокислотными последовательностями в клональные
 Наука
4
мин
03.10.2026
Облачная платформа помогла находить задержки в ПО беспилотных автомобилей
Исследовательская группа Сайтамского университета во главе с профессором Такуей Адзуми вместе с Astemo проверила систему сквозной трассировки CART в облачной среде для разработки беспилотных автомобилей. О результатах Сайтамский университет сообщил 3 октября 2026 года. Облака точек из симулятора CAR
 Наука
3
мин
15.10.2026
Исследователи нашли уязвимости в приложениях переноса данных семи производителей Android
Исследователи Технического университета Граца и австрийского центра A-SIT нашли уязвимости в приложениях для переноса данных семи производителей Android: Google, Samsung, Vivo, Xiaomi, Oppo, Huawei и Honor. В проверенных версиях человек поблизости мог перехватить беспроводную передачу, а в пяти прил
 Наука
3
мин
16.10.2026
Как Ki-67 помогает мутантному NPM1 вернуться в ядрышко после деления клетки
Исследователи из Университета Ноттингема выяснили, почему мутация NPM1 мешает белку вернуться на своё место после деления клетки. В статье, опубликованной 12 октября 2026 года в журнале Nature Communications, они показали, что мутантный NPM1 хуже удерживается на поверхности делящихся хромосом и вмес
 Наука
2
мин
10.10.2026
Наклон вершины Килауэа помогает оценивать периоды фонтанирования лавы
Геологи нашли повторяющуюся связь между наклоном грунта на вершине Килауэа и началом фонтанирования лавы. По данным первых 39 эпизодов извержения на Гавайях, начало фонтанов приходилось на определённые значения наклона, которые постепенно менялись. Исследование вышло в журнале Science; о нём 9 октяб
 Наука
4
мин
04.10.2026
Одна химическая группа помогает РНК собираться в капли и гелеподобные сети
Исследователи из Университета Буффало и Принстонского университета объяснили, почему РНК легче, чем одноцепочечная ДНК, образует капли без мембраны, а внутри них может собираться в гелеподобные сети. Эксперименты и моделирование указали на 2′-гидроксильную группу, или 2′-OH. Она входит в сахарный ос
Последние новости и статьи
 Курсовые работы
10
мин
17.11.2026
Монографии о военнослужащих и политсоставе: как выбрать историческое исследование
Для истории военнослужащих полезно сначала выбрать вопрос: повседневная жизнь людей, состав армии или биографии политработников. У Елены Дубровской есть монография о военнослужащих в Финляндии, у Алексея Безугольного — историко-статистическое исследование Красной армии, а у Ирины Ружинской — «Политс
 Оформление работ
21
мин
17.11.2026
Монографии по археологии: как выбрать и критически прочитать книги о Гнёздове и Кудымкаре
Монографии по археологии лучше выбирать по предмету, источникам и масштабу вывода. Ниже сопоставляем два конкретных маршрута: историческое описание Гнездовского могильника близ Смоленска В. И. Сизовым 1902 года и исследование височных украшений Пермского Предуралья Ю. А. Подосёновой 2021 года, включ
 Наука
2
мин
17.11.2026
Неандертальская делеция связана с меньшим объёмом участка мозга
Генетики Хуго Зеберг и Сванте Паабо обнаружили у современных людей вариант ДНК, унаследованный от неандертальцев. Он связан с меньшим объёмом клинеуса, участка затылочной доли мозга, а также с более низким риском шизофрении. Об этом журнал Nature сообщил 16 ноября 2026 года, когда исследование вышло
 Наука
2
мин
17.11.2026
СамГТУ сообщил о платформе для предварительного отбора металлических кристаллов
17 ноября 2026 года Самарский государственный технический университет сообщил о создании CrystG3, интернет-платформы для предварительной оценки стабильности металлических фаз. По описанию университета, сервис анализирует геометрию кристаллической структуры и выдаёт прогноз в процентах. Он предназнач
 Аспирантура
29
мин
17.11.2026
Политизация общества и молодёжи: статьи, монографии и социальные сети
Статьи и монографии о политизации общества и молодёжи полезно сравнивать по тому, что именно авторы измеряют: интерес к политике, доверие, участие или изменение этих характеристик. В теме социальных сетей особенно важно отличать наблюдаемую связь от доказанного влияния. Ниже — библиографическая карт
 Наука
3
мин
17.11.2026
CRISPR-активация здоровой копии CHD8 и SCN2A улучшила клеточные модели аутизма
Исследователи из UCLA Health активировали уцелевшие копии генов CHD8 и SCN2A и исправили ряд нарушений в человеческих нейронах и кортикальных органоидах. Результаты работы опубликованы 13 ноября 2026 года в журнале Nature Neuroscience. Опыты проходили только на клеточных моделях: готового лечения дл