


Содержание статьи
Исследователи нашли уязвимости в приложениях переноса данных семи производителей Android
Наука
15.10.2026
15.10.2026
3
мин
Исследователи Технического университета Граца и австрийского центра A-SIT нашли уязвимости в приложениях для переноса данных семи производителей Android: Google, Samsung, Vivo, Xiaomi, Oppo, Huawei и Honor. В проверенных версиях человек поблизости мог перехватить беспроводную передачу, а в пяти приложениях исследователи смогли также подменить данные. Результаты представили на Европейском симпозиуме по исследованиям безопасности компьютерных систем ESORICS 2026.
Что мог увидеть или изменить посторонний
Приложения для переноса данных обычно соединяют старый телефон с новым напрямую по Wi-Fi. Исследователи проверили их с помощью динамических испытаний и ручного анализа кода на устройствах разных производителей. При передаче могли раскрыться сообщения, журнал звонков, контакты, фотографии, видео и документы. В некоторых сценариях под угрозой оказывались также учётные данные, пароли сохранённых сетей Wi-Fi и закрытые данные приложений. Если подменить передаваемый пакет приложения, на новом телефоне мог запуститься изменённый код.
Представим условную ситуацию: человек переносит данные с телефона в магазине, а посторонний с подходящим оборудованием поблизости перехватывает беспроводной обмен. Если приложение уязвимо, среди перехваченных данных могут быть личные сообщения или фотографии. Это пример описанного риска, а не эксперимент исследователей с покупателем в магазине.
15 октября 2026 года Tech Xplore сообщил, что все семь производителей выпустили обновления безопасности. В научной статье статус описан иначе: на момент подготовки рукописи некоторые компании уже выпустили исправления, а другие ещё выпускали их или готовили к выпуску. Поэтому сведения о готовых обновлениях для всех семи брендов относятся к сообщению Tech Xplore.
Перед переносом данных исследователи советуют установить последнюю версию приложения на обоих телефонах и обновить устройства. Иногда потребуется обновить и операционную систему. Исследователи проверяли конкретные версии приложений и модели телефонов, поэтому результаты не означают, что уязвимы все устройства этих марок. Некоторые приложения позволяют перенести данные через USB. Такой способ не подвержен наиболее серьёзным атакам злоумышленника, находящегося поблизости.
Работа о найденных уязвимостях опубликована в рамках научного исследования; о подготовке и редактуре таких публикаций можно узнать в разделе услуг по работе с научными статьями.
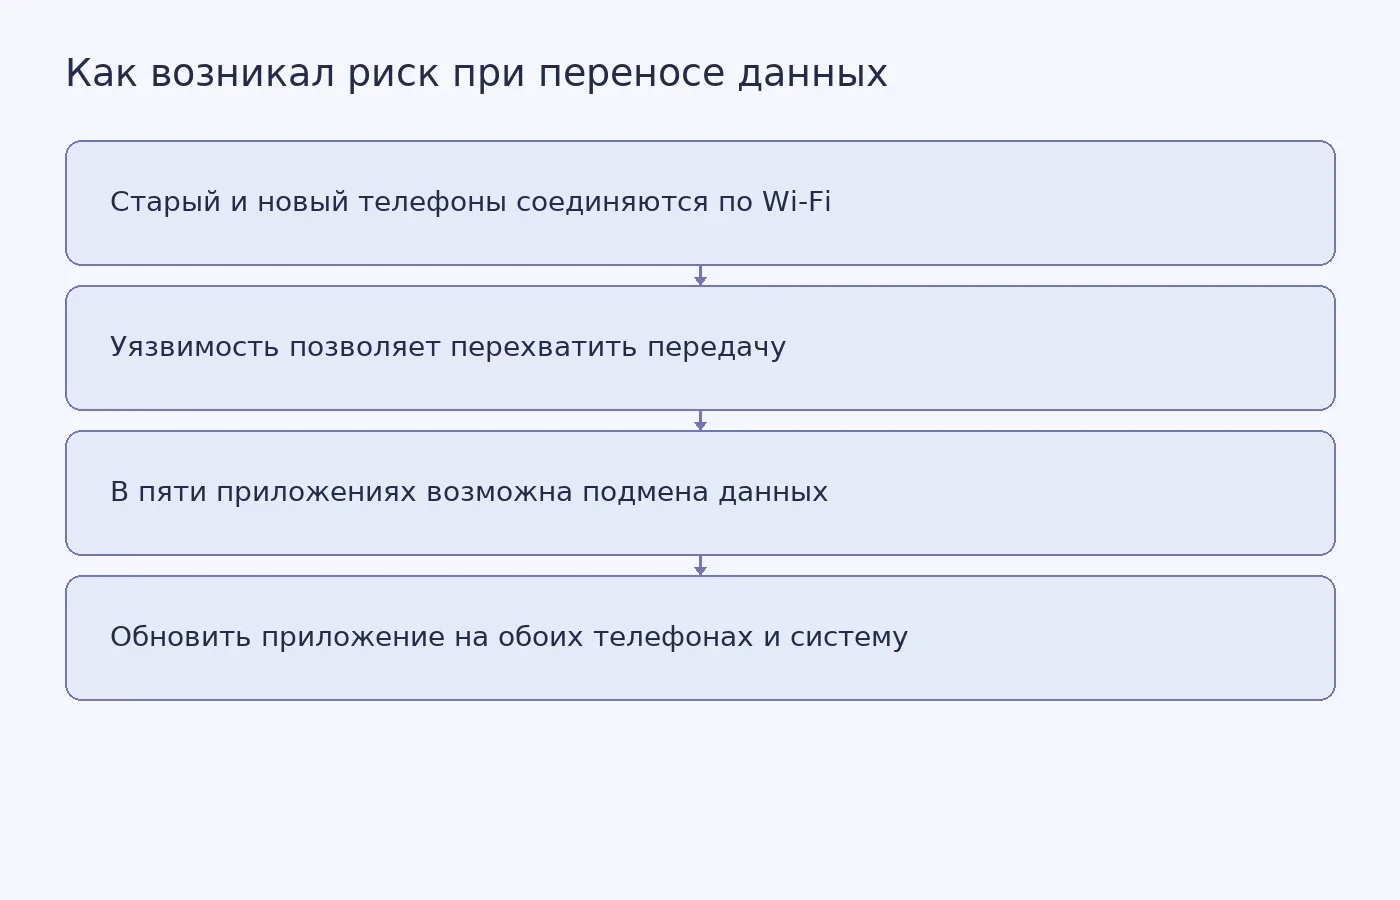
Фото: Andrey Matveev / Pexels
Похожие статьи
 Наука
4
мин
12.10.2026
В геноме вируса контагиозного моллюска нашли фрагменты BC200
Исследователи из Capital Normal University в Китае и Техасского университета в Арлингтоне обнаружили в геноме вируса контагиозного моллюска два фрагмента гена BC200. Вирус поражает кожу, а BC200 особенно активен в нейронах. Однако находка не означает, что вирус получил функции мозга или стал опаснее
 Наука
3
мин
12.10.2026
В Латвии изучили захоронение шести семигалльцев эпохи викингов
Археологи исследовали могилу шести человек на кладбище Чункани-Дренгери возле Рижского залива. Радиоуглеродная датировка отнесла её ко второй половине IX века, к раннему периоду эпохи викингов. В захоронении нашли останки четырёх мужчин, мальчика и девочки. Генетические данные и особенности обряда у
 Наука
2
мин
14.10.2026
Исследователи составили карту активности генов риса на 61 стадии развития
13 октября 2026 года Китайская академия наук сообщила о публикации в журнале Cell атласа развития риса. Исследователи проследили активность генов в 10 органах на 61 стадии жизненного цикла растения и выделили 119 типов клеток и 133 подтипа. Среди авторов работы Yi Jing и группа Yang Weicai из Инстит
 Наука
4
мин
06.10.2026
У мышей нашли нейронный контур, который усиливает избегание угрозы после каннабиноида
Исследователи Северо-Западного университета в Чикаго описали у мышей механизм, через который синтетический каннабиноид усиливает защитную реакцию на угрозу. Препарат CP55940 повысил активность соматостатиновых нейронов в центральном миндалевидном теле, участке мозга, участвующем в обработке угрозы и
 Наука
4
мин
12.10.2026
У мышей после семи силовых тренировок уменьшилась жировая ткань вокруг кишечника
После семи силовых тренировок у самцов мышей с ожирением было меньше мезентериальной жировой ткани, а жировые клетки оказались меньше, чем у малоподвижных животных с ожирением. При этом общая масса тела не снизилась. Об этом 8 октября 2026 года сообщил Фонд поддержки исследований штата Сан-Паулу (FA
 Наука
3
мин
07.10.2026
У звезды HD 156295 нашли возможную планету, но уверенности пока нет
30 сентября 2026 года ScienceAlert сообщил о кандидате в газовые гиганты у звезды HD 156295, расположенной примерно в 140 световых годах от Земли. По оценке исследователей, объект примерно в шесть раз массивнее Юпитера и делает оборот вокруг звезды за 2200 дней. Вероятность, что это действительно пл
Последние новости и статьи
 Полезные материалы
6
мин
16.10.2026
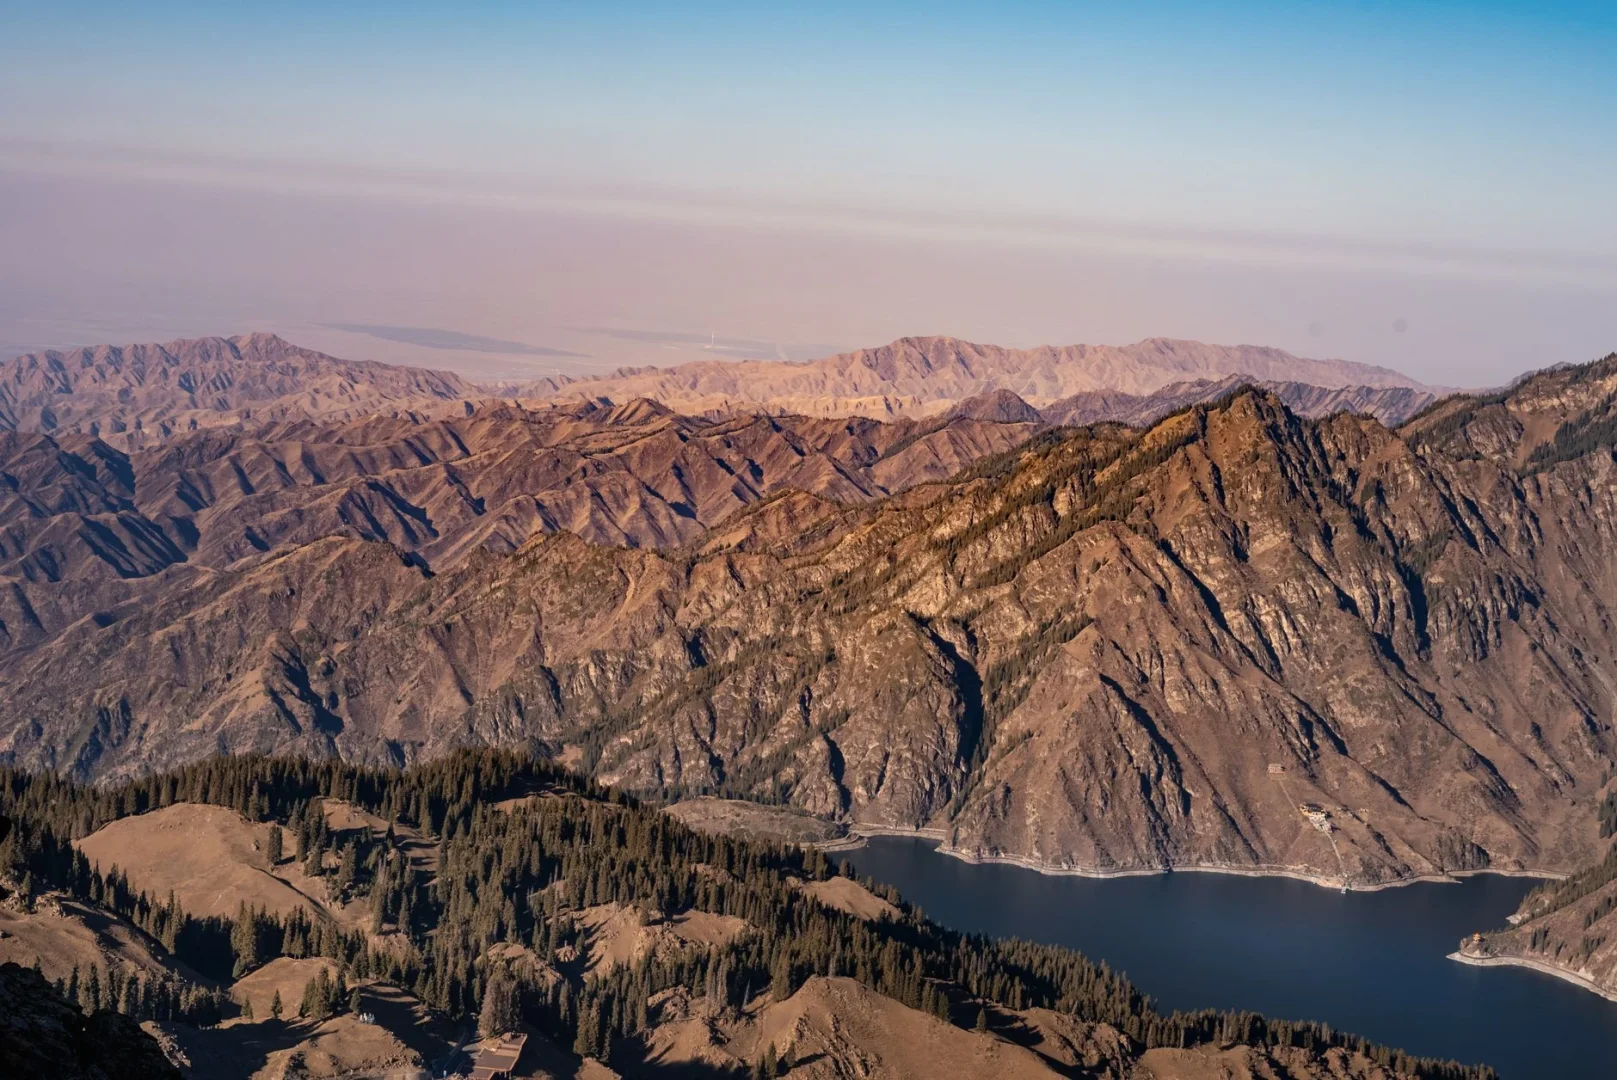
Почему озеро Джили росло во время засухи
У озера Джили на северо-западе Китая выпадает в среднем 131 миллиметр осадков в год, а потенциальное испарение достигает 1700 миллиметров. В таком месте засуха, кажется, должна уменьшать озеро. Но реконструкция показывает обратное: около 850 года уровень воды поднялся примерно на 20 метров выше совр
 Полезные материалы
8
мин
16.10.2026
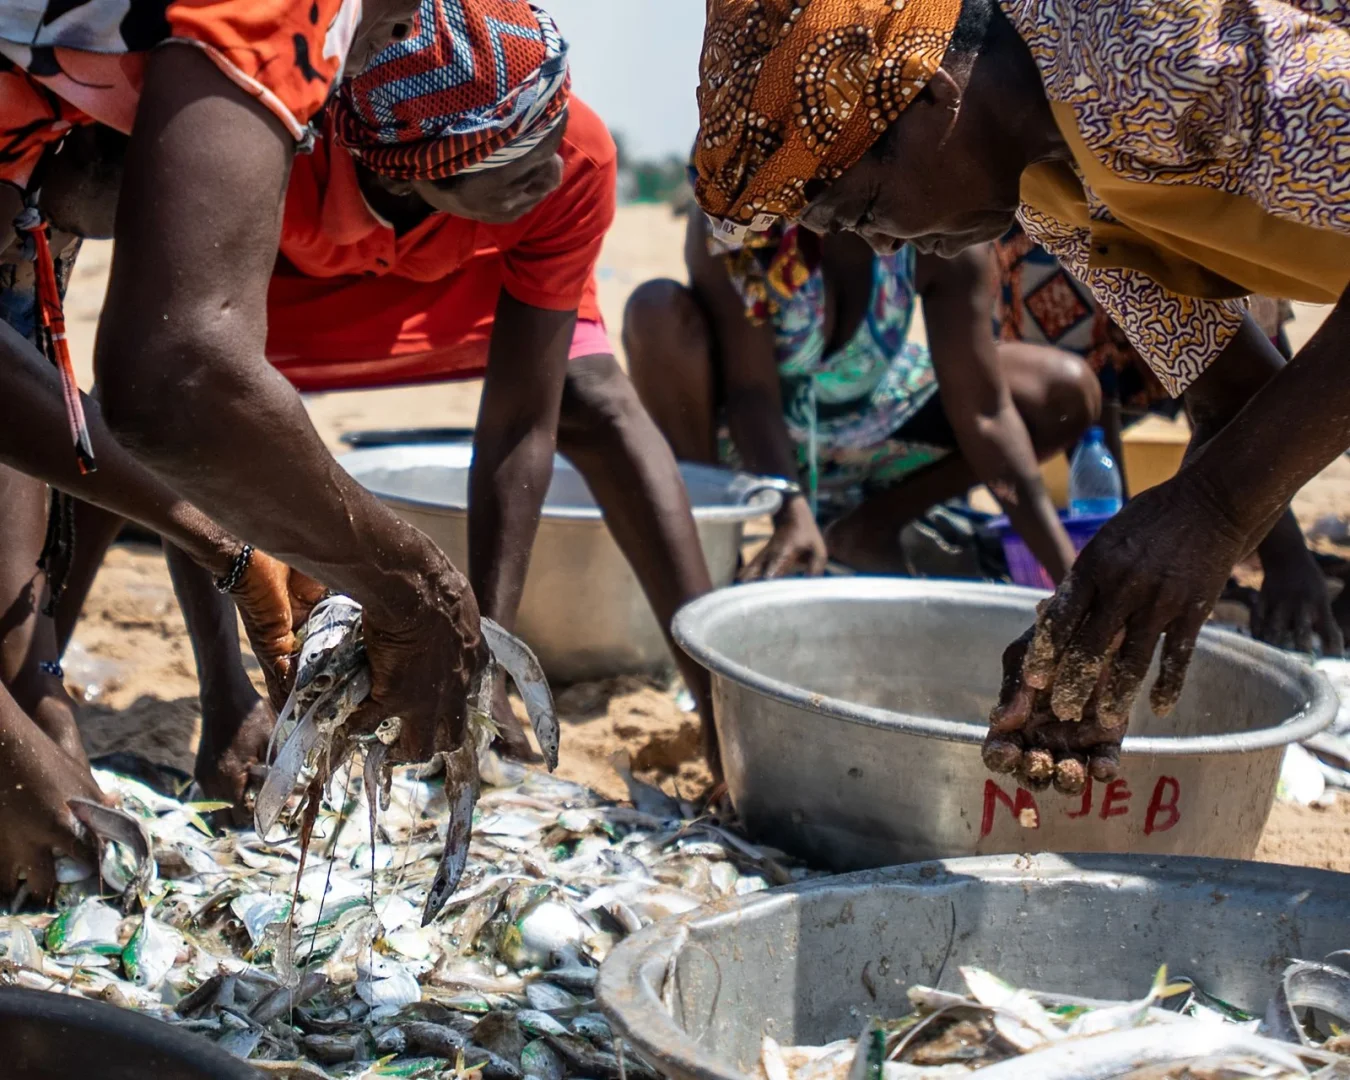
Устойчивые морепродукты: важно не только, как поймали рыбу
Одна и та же мелкая пелагическая рыба может попасть на прилавок свежей, пойти на традиционную переработку или стать сырьём для рыбной муки. Вид рыбы и способ её вылова могут быть одинаковыми, но последствия для людей и рынков будут разными. Поэтому по названию рыбы или значку на упаковке не всегда м
 Полезные материалы
10
мин
16.10.2026
Усталость от сострадания: признаки и данные о самосострадании
После тяжёлой смены можно выспаться и прийти в себя. Но иногда меняется не только уровень сил: привычный эмоциональный отклик на чужую боль слабеет, разговоры начинают раздражать, а некоторые рабочие ситуации хочется обходить стороной. В профессиональной литературе такие перемены описывают, в частно
 Наука
2
мин
15.10.2026
ИИ-система отвечает на вопросы о научных данных с точностью 62–67%
Исследователи из немецкого Центра научной информации и технологий имени Лейбница (TIB) разработали инструмент, который позволяет задавать вопросы о данных научных работ обычным языком. Система превращает вопрос в запрос к базе данных, выполняет его на данных, связанных с научным результатом, и вывод
 Образование
3
мин
15.10.2026
После окончания ESSER одни школы США сократили репетиторство, другие сохранили его
После завершения федеральной программы помощи ESSER школьные округа США выбрали разные пути для интенсивных занятий с репетиторами. В обзоре Национального акселератора поддержки учащихся (National Student Support Accelerator, NSSA), опубликованном 15 сентября 2026 года, рассмотрены 35 округов: в вос
 Наука
2
мин
15.10.2026
Исследователи восстановили деформации 3D-печатного бетона по снимкам готовой конструкции
Инженеры Университета Роуэна в США проверили метод, который восстанавливает историю деформаций 3D-печатного бетона по снимкам готовой конструкции. Результаты опубликованы 8 октября 2026 года в журнале Experimental Mechanics. Метод показывает, как менялась форма бетона во время печати и твердения, но