


Содержание статьи
Полезные материалы
21.10.2026
21.10.2026
8
мин
Автомобиль сегодня обменивается данными с телефонным приложением, облачной платформой производителя и сервисами обновления программ. Поэтому его цифровая граница проходит не по металлическому кузову. Слабое место может находиться в бортовой системе, веб-приложении или инфраструктуре, которая передаёт машине данные.
Именно такое распределение уязвимостей изучила международная команда из Гётеборгского университета и Технологического университета Чалмерса. В статье, опубликованной 12 сентября 2026 года в рецензируемом журнале Software Quality Journal, Сриджита Басу и её коллеги проанализировали 413 опубликованных уязвимостей автомобильного программного обеспечения за период с января 2022 года по сентябрь 2024 года. Полный текст работы открыт на сайте Springer Nature.
Автомобиль как сеть связанных компонентов
Авторы рассматривают подключённый автомобиль не как набор электронных блоков внутри кузова, а как программную экосистему. В неё входят мобильные и веб-приложения, облачные сервисы, телематика, средства разработки и сторонние библиотеки. У этих компонентов разные точки входа и разные поставщики. Ошибка в облачном интерфейсе может поставить под угрозу данные владельца, а уязвимость компонента, связанного с бортовой сетью, при слабой изоляции может открыть более широкий путь к системам автомобиля.
Для формирования выборки авторы искали записи в Национальной базе уязвимостей США по 175 ключевым словам, а затем сверяли результаты с шестью другими источниками, включая каталог известных эксплуатируемых уязвимостей CISA. После удаления повторов найденные записи классифицировали по компонентам экосистемы, серьёзности и предполагаемым механизмам атаки. Отдельно пять инструментов проверили 20 открытых репозиториев, связанных с автомобильным программным обеспечением. В них исследователи обнаружили 827 уязвимых библиотек.
Крупнейшей категорией в выборке оказались внешние приложения: на них пришлось 36,2% записей. Доля систем на кристалле и встроенного программного обеспечения составила 23,5%, телематических систем, 14,8%. Авторы сопоставили эти данные с более ранним анализом уязвимостей за 2010–2019 годы и описали смещение внимания от компонентов внутри автомобиля к внешнему программному обеспечению. При этом почти трёхкратный рост доли уязвимостей приложений и облачных сервисов, о котором говорится в пресс-релизе, в доступном тексте статьи точно не подтверждён. Поэтому считать эту цифру установленной количественной оценкой нельзя.
Что означает рост внешних уязвимостей
Внешние сервисы работают через интерфейсы программирования приложений, или API, хранят и передают сведения об автомобиле и владельце, а иногда участвуют в удалённом обслуживании и обновлении программ. Поэтому здесь встречаются знакомые для веб-систем проблемы: ошибки контроля доступа, SQL-инъекции и межсайтовый скриптинг, известный как XSS. В исследованной выборке 50 уязвимостей сопоставили с SQL-инъекциями, 43, с XSS, ещё 26, с повышением привилегий.
Эти числа показывают распределение опубликованных сообщений, а не количество состоявшихся атак. Запись об уязвимости означает, что слабое место обнаружили или заявили о нём, но сама по себе не доказывает, что кто-то воспользовался им на серийном автомобиле. Исследование не измеряло вероятность взлома конкретной модели и не проверяло, насколько такой путь атаки доступен в её реальной конфигурации.
Авторы также оценили серьёзность записей по системе CVSS, которая присваивает уязвимостям баллы и уровни риска. Высокий уровень получили 44,8% записей, критический, 16,3%. При сравнении с более ранней работой исследователи отмечают изменение распределения, однако периоды и процедуры сбора данных различались. Поэтому эти цифры описывают тревожный состав опубликованных сообщений, но не доказывают напрямую, что автомобили в целом стали легче взламывать.
Почему внешние компоненты так заметны в этой выборке? Они связаны с сетевыми интерфейсами и пользовательскими данными, а веб-приложения и облачные сервисы используют знакомые ИТ-специалистам технологии и зависимости. При этом автомобильная система остаётся неоднородной: один поставщик отвечает за микросхему, другой, за телематику, третий, за приложение или облако. Если ответственность распределена неясно, исправление уязвимого компонента может затянуться.
Уязвимость приложения сама по себе не означает, что злоумышленник сможет управлять рулём или тормозами. Риск зависит от того, какие данные и функции доступны через этот компонент и насколько надёжно он отделён от критических систем. Значение такой изоляции показывает отдельный, более ранний пример. Во время исследовательского испытания Jeep Cherokee 2015 года специалисты получили доступ к другим системам машины через мультимедийную систему. Это не результат нового обзора и не доказательство уязвимости всех современных автомобилей.
Что может сделать владелец
Практические советы для водителя скромнее мер, которые требуются производителю. Авторы рекомендуют устанавливать обновления, когда автомобиль предлагает это сделать, и защищать учётные записи сильными паролями. Если голосовой или ИИ-ассистент автомобиля связан с личными данными, стоит заранее решить, какую информацию ему передавать и к каким данным производитель разрешает ему обращаться.
Эти рекомендации не проверялись в отдельном эксперименте с водителями и не гарантируют защиту от конкретной атаки. Они следуют из видов уязвимостей, описанных в обзоре. Владелец может поддерживать программное обеспечение в актуальном состоянии, но не способен самостоятельно исправить ошибку в облачной платформе или изменить архитектуру автомобиля.
Большинство системных мер относится к производителям и поставщикам. Исследователи предлагают проверять безопасность на всех этапах разработки, отслеживать сторонние библиотеки и состав программных компонентов, защищать API и учётные данные, а критические функции автомобиля изолировать от информационно-развлекательных и других подключённых систем. При сканировании репозиториев разные инструменты находили разные уязвимости, поэтому один сканер не даёт полной картины.
Главный практический вывод исследования прост: кибербезопасность автомобиля не заканчивается проверкой его бортового компьютера. Она зависит также от приложений, облачной инфраструктуры, поставщиков и обновлений. Но 413 записей показывают, где публиковались сведения об уязвимостях, а не как часто автомобили действительно подвергаются атакам. Это ограничение важно учитывать и при оценке риска, и при выборе мер защиты.
Источники
- Srijita Basu, Miroslaw Staron, Magnus Almgren, Jennifer Horkoff, Christian Berger. Mapping the landscape of software vulnerabilities in connected vehicles. Software Quality Journal, 2026, 34:52. DOI: 10.1007/s11219-026-09787-y. Открытый полный текст и PDF.
- Репликационные данные авторов: перечень уязвимостей и сопоставлений за 2022–сентябрь 2024 года.
- Материал University of Gothenburg, опубликованный Tech Xplore: Your car’s weakest spot may not be in the car, 19 октября 2026 года. Это редакционный пересказ, а не первичная научная работа.
О том, почему одна запись о найденной уязвимости не равна доказательству успешной атаки, подробнее рассказывает материал о пределах формальной проверки и уровнях доверия к доказательствам.
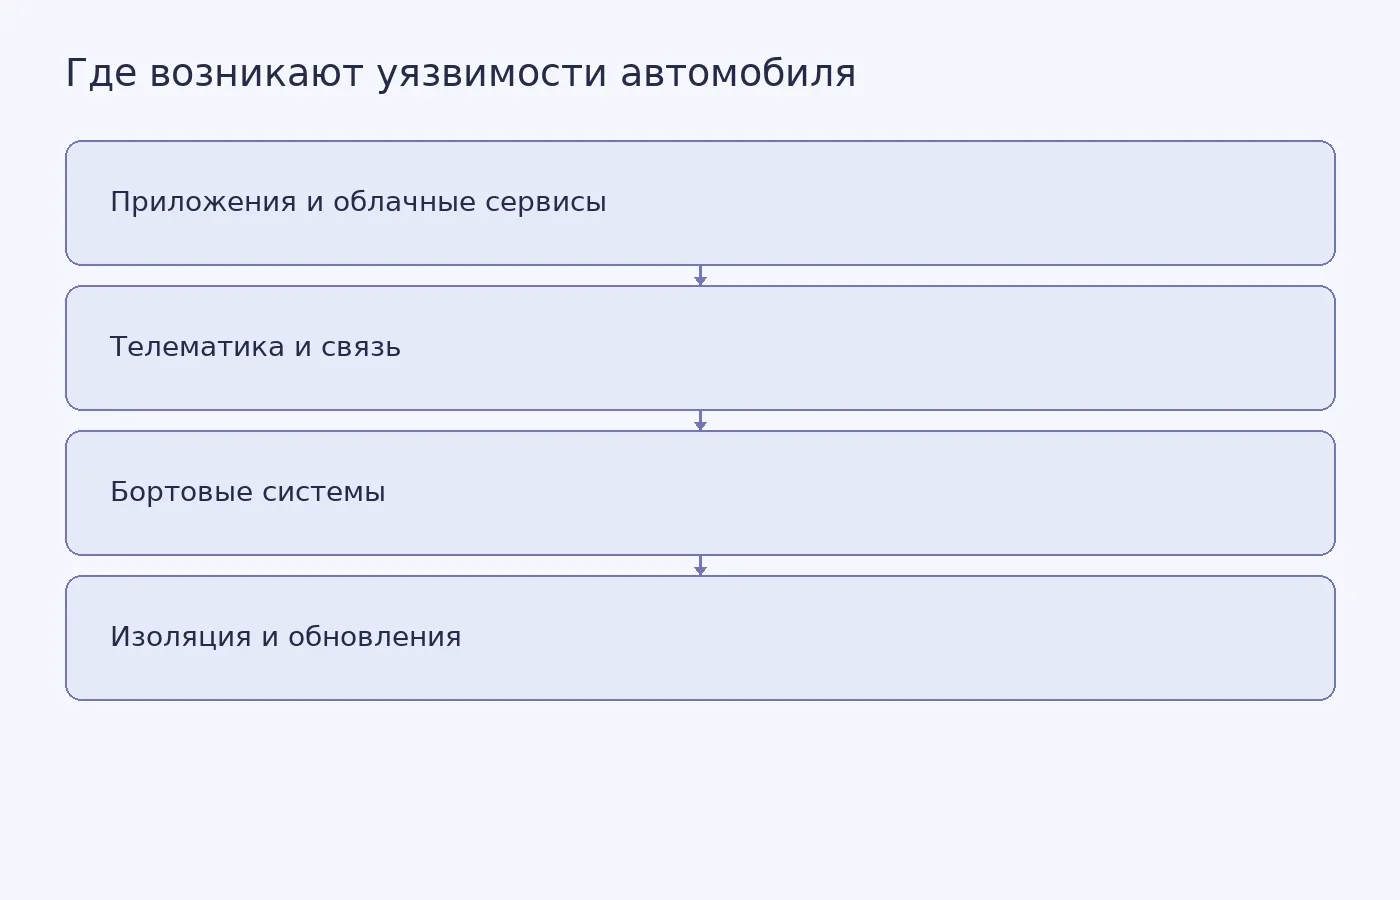
Фото: Puwadon Sang-ngern / Pexels


Похожие статьи
 Полезные материалы
12
мин
04.04.2026
1
Как трудоустроиться студенту без опыта: реальные стратегии
Чтобы не столкнуться с замкнутым кругом «не берут без опыта, а опыт негде получить», предлагаем рассмотреть разные варианты стратегий успешного трудоустройства даже сразу после выпуска из стен «альма-матер». Стратегия №1: Продавай навыки, а не опыт При трудоустройстве н
 Полезные материалы
11
мин
04.04.2026
1
Причины слабого диплома у отличника
Даже если ты отличник, шанс представить участникам комиссии откровенно плохой материал очень велик. В процессе защиты исследования, специалисты оценивают уверенность выступления, глубину владения материалом, объективность аргументов, способность мыслить и отстаивать полученные результаты. В этом
 Полезные материалы
13
мин
13.10.2026
Почему научному ИИ мало находить закономерности: ему нужно проверять гипотезы
Представим два научных запроса. В первом модель получает последовательность белка и предсказывает его форму, опираясь на большой архив экспериментально определённых структур. Во втором исследователь спрашивает: какую гипотезу проверить дальше, какие объяснения уже предложены и какой опыт позволит ра
 Полезные материалы
10
мин
17.10.2026
Йод в рационе: почему йодированная соль не закрывает все пробелы
На упаковке соли могут написать «морская» или «гималайская», но по этим словам нельзя понять, сколько в ней йода. Даже обычная столовая соль в США бывает не йодированной: обогащать её йодом производители не обязаны. К тому же значительная часть соли попадает в рацион не из солонки, а с готовыми прод
 Полезные материалы
12
мин
13.10.2026
Почему климатическая «норма» не предсказывает погоду будущего
Средняя температура за 30 лет выглядит убедительно именно потому, что сглаживает неровности. Для инженера, который рассчитывает систему охлаждения или водоснабжения, это полезная отправная точка. Но среднее не показывает, сколько дней окажутся жаркими подряд, совпадёт ли жара с засухой и выдержит ли
 Полезные материалы
11
мин
27.02.2026
1
Как студенту завершить работу с источниками в конце года: что делать, если доступ к библиотекам закрывается на праздники
Декабрь – это критически важный месяц для дипломной работы: студенты завершают сбор и систематизацию информационных источников. Перед новогодними праздниками доступ к читальным залам и библиотекам резко сокращается, поэтому получить редкие книги или консультации по подбору литературы сводится
Последние новости и статьи
 Полезные материалы
5
мин
21.10.2026
Как сделать рабочие встречи доступнее для нейроотличных сотрудников
Совещание начинается без повестки, темы быстро сменяют друг друга, а участники не знают, когда их попросят высказаться. Один человек теряет нить разговора, другому мешают уведомления или яркий свет. Это условный пример, но составляющие его ситуации перечислены в практических рекомендациях Джейми Уай
 Полезные материалы
8
мин
21.10.2026
Пролапс после беременности: какие симптомы важны и как выбирают помощь
После долгого дня может появиться тяжесть в тазу или чувство, будто во влагалище что-то давит вниз. Такое бывает при пролапсе тазовых органов, но одной этой жалобы недостаточно для диагноза. И наоборот: при осмотре смещение органов иногда обнаруживают у женщин, которых ничего не беспокоит. Пролапс в
 Полезные материалы
7
мин
21.10.2026
Живой архив в кишечной палочке: что выдержали 100 поколений
Файл с рассказом Эрнеста Хемингуэя «Очень короткий рассказ» занимал 3288 байт. Исследователи закодировали его в 41 последовательность ДНК, собрали их в плазмиду и внесли в бактерию Escherichia coli. После выращивания бактерий до 100 поколений учёные прочитали последовательности плазмиды. В этих усло
 Наука
3
мин
20.10.2026
Модель оценила пользу скрининга рака печени при риске от 0,45%
Исследователи Mass General Brigham рассчитали, что скрининг рака печени может быть полезен людям с циррозом, связанным с алкоголем, уже при годовом риске заболевания от 0,45%. В сообщении об исследовании ориентиром для обследования назван риск выше 1%. Результаты опубликовали в журнале Clinical Gast
 Наука
3
мин
20.10.2026
Фокусированный ультразвук снизил оценку бреда в пилотном исследовании с 10 участниками
В исследовании, опубликованном 20 октября 2026 года в журнале npj Acoustics, участвовали десять амбулаторных пациентов с шизофренией или шизоаффективным расстройством. После сеанса фокусированного ультразвука их оценка выраженности бреда снизилась. Исследователи из США сравнили активную стимуляцию с
 Вузы
2
мин
20.10.2026
В Алматы проверили три вуза после сообщений о минировании
20 октября 2026 года экстренные службы обследовали три университета в разных районах Алматы после сообщений о возможном минировании. Опасных предметов не нашли, информацию об угрозе полиция не подтвердила, сообщает Informburo.kz.Что проверили службыПосле сообщений о возможном минировании экстренные