


Содержание статьи
Полезные материалы
19.10.2026
19.10.2026
6
мин
Передача по HTTP/2 может завершиться, пока соединение, по которому шли данные, ещё открыто. Именно между завершением передачи и закрытием соединения возникла ошибка, о которой проект curl сообщил 14 октября 2026 года. Уязвимости присвоили номер CVE-2026-92392 и уровень серьёзности High.
Это разбор материалов проекта curl, а не независимое рецензируемое исследование и не эксперимент на выборке программ. Технический сценарий описал сопровождающий curl Даниэль Стенберг. В уведомлении проекта перечислены затронутые версии и условия, при которых ошибка может привести к выполнению кода. Полный отчёт на HackerOne и упомянутый Стенбергом образ Docker для воспроизведения в доступных материалах отсутствуют. Поэтому независимо проверить методику здесь нельзя.
Когда передача закончилась, а ссылка осталась
libcurl, библиотека, на которой работает в том числе командная утилита curl, использует для отдельной передачи объект Curl_easy. Для параллельных передач есть управляющий объект multi. HTTP/2 позволяет вести несколько логических передач по одному соединению, поэтому время жизни передачи и самого соединения не всегда совпадает.
По описанию Стенберга, ошибка возникает, когда программа отправляет данные серверу по HTTP/2. Сервер приостанавливает отправку, возвращает часть ответа и сбрасывает поток сообщением RST_STREAM с одной из определённых причин. Передача завершается с ошибкой, но соединение остаётся открытым. В этот момент libcurl ошибочно сохраняет ссылку на объект передачи. Приложение освобождает объект, а позднее, при очистке управляющего объекта, библиотека всё ещё обращается к этой ссылке.
Так возникает ошибка use-after-free, или «использование после освобождения»: программа обращается к памяти через указатель, хотя эта память уже освобождена. Если сервер может повлиять на данные, попадающие в освободившуюся область, программа может повести себя непредсказуемо. Стенберг описывает и более опасный сценарий: данные сервера могут оказаться на месте прежнего объекта и затронуть указатель на функцию, что потенциально позволяет удалённо выполнить код. Это описание возможного механизма, а не утверждение, что любой запрос к уязвимой версии автоматически запускает код.
Почему условий так много
Чтобы попытаться провести атаку, приложение должно само отправлять данные по HTTP/2 на сервер, контролируемый злоумышленником. Сертификат TLS у этого сервера должен быть действительным. По оценке Стенберга, важен и объём отправляемых данных: примерно 135 КБ. Кроме того, злоумышленнику нужно знать архитектуру curl и подготовить подходящую полезную нагрузку.
Уведомление curl перечисляет и другие условия: атакующему нужно знать версию curl и структуру объекта, учитывать архитектуру, совместимый распределитель памяти libc и раскладку кучи, а также особенности работы nghttp2 и OpenSSL с TLS 1.3. На результат могут повлиять корневые сертификаты, параллельные передачи и их расписание. По словам Стенберга, область для полезной нагрузки составляет около 23 байт.
Ошибка создаёт опасную возможность, но для её эксплуатации нужно заранее подстроиться под множество особенностей конкретной сборки и приложения. Эти особенности различаются в разных дистрибутивах Linux, версиях libc и программах, использующих libcurl. По словам Стенберга, если попытка не попадёт в нужные условия, наиболее вероятным исходом станет аварийное завершение программы.
Разработчики присвоили уязвимости уровень High, но оценили вероятность успешного выполнения кода как небольшую. Противоречия здесь нет: уровень серьёзности отражает возможный ущерб при успешной атаке, а оценка вероятности учитывает, насколько трудно её провести. «Небольшой шанс» является оценкой команды curl, а не статистикой реальных атак. В опубликованных материалах нет данных о частоте попыток или измеренной вероятности успеха.
Что исправили и чего это не доказывает
Уязвимы версии curl с 8.12.0 по 8.22.0 включительно. Исправление вошло в выпуск 8.23.0; проект также перечисляет исправленные версии отдельных веток 8.20.x, 8.16.x и 8.14.x. curl рекомендует обновить программу или библиотеку, применить патч либо отказаться от HTTP/2.
В исправлении изменили порядок очистки. Фильтры соединения теперь получают уведомление о завершении передачи и необходимости отпустить ссылки на объект до того, как соединение будет отсоединено. В другом связанном изменении удалили события присоединения и отсоединения объекта передачи. Для HTTP/2 завершение обрабатывается событием DATA_DONE. Коммиты показывают, что именно изменили в коде, но сами по себе не подтверждают оценку вероятности успешной атаки.
Уведомление проекта указывает, что проблему обнаружила и сообщила Luna Tong из Anthropic с помощью нового сканера открытого исходного кода; Стенберг предполагает, что в нём задействованы модели искусственного интеллекта. Подробнее о возможностях и ограничениях подобных инструментов можно прочитать в материале о применении ИИ для поиска и анализа источников. Сам факт автоматического обнаружения не заменяет проверки конкретной ошибки и исправления разработчиками.
Пользователям достаточно начать с проверки версии curl или libcurl и обновить её до исправленного выпуска, если установлена уязвимая версия. Технический разбор объясняет, чем опасна ошибка, но доступные источники не позволяют считать слова «успешная атака маловероятна» гарантией безопасности конкретного приложения.
Источники
- Daniel Stenberg. «Ошибка use-after-free, которая превратилась в удалённое выполнение кода», 14 октября 2026 года. Авторский технический разбор сопровождающего curl, не рецензированное исследование.
- Проект curl. Уведомление безопасности CVE-2026-92392, 14 октября 2026 года. Первичный документ об уязвимости, версиях и рекомендациях.
- Проект curl. Изменение порядка очистки в multi_done и удаление событий attach/detach. Коммиты исправлений в репозитории проекта.
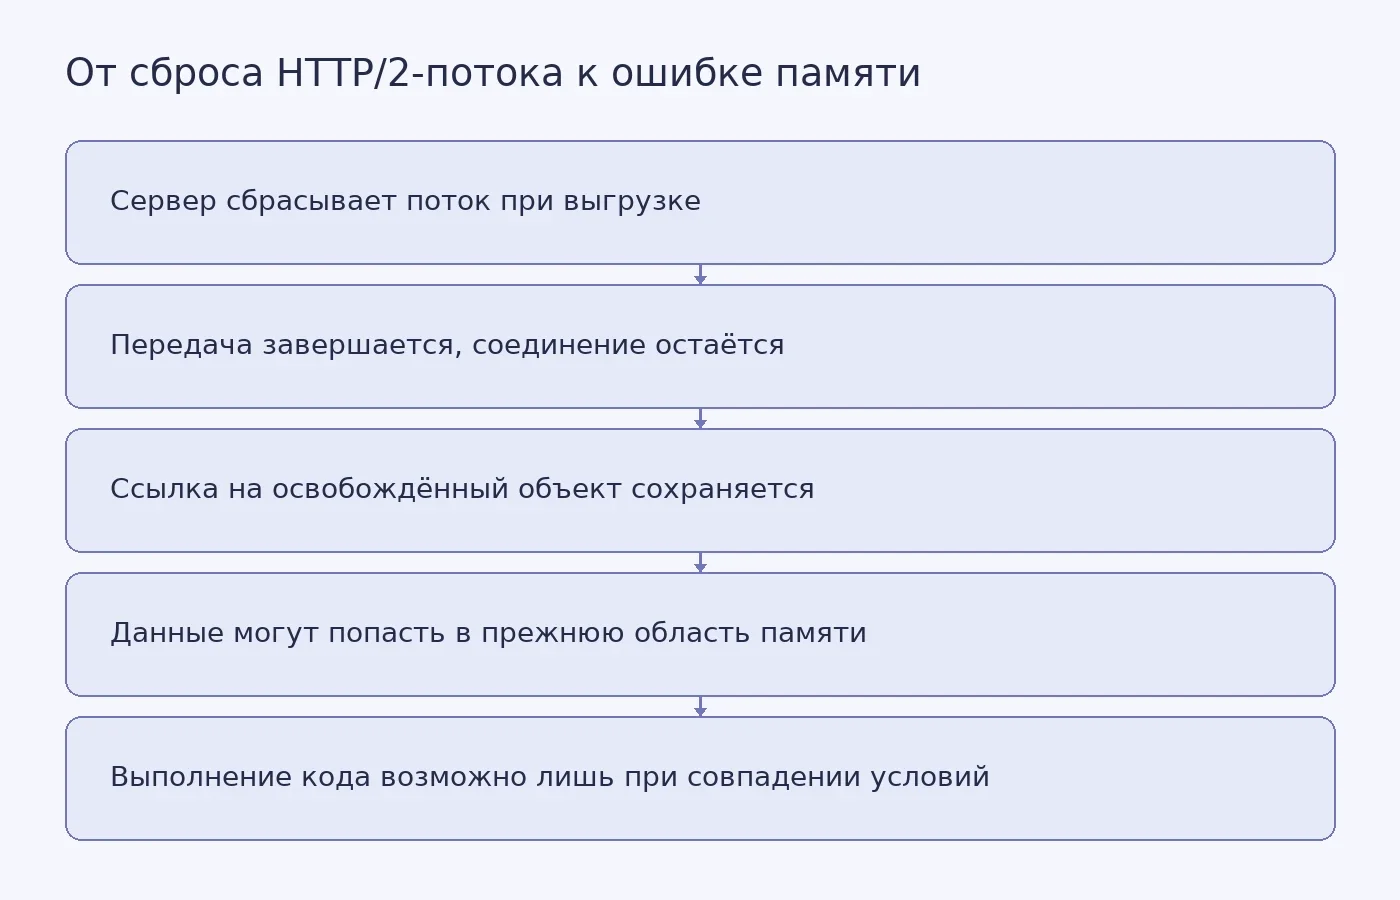
Фото: Mikhail Nilov / Pexels


Похожие статьи
 Полезные материалы
10
мин
10.08.2026
1
Черные и белые схемы написания диссертации: что работает, а от чего лучше воздержаться
В 2026 году использовать «черные схемы» написания диссертации стало намного рискованнее: научные организации, университеты, диссертационные советы внедряют новые инструменты проверки качества текста и академической добросовестности. Если выявляется недостаточная проработка темы, формальн
 Полезные материалы
7
мин
16.10.2026
Как использовать ИИ для анализа данных и не отправлять ему исходники
Представьте таблицу с результатами эксперимента: десятки столбцов, пропуски, значения, которые нужно привести к единому формату. ИИ может помочь написать код для обработки. Но загружать в облачный чат саму таблицу рискованно: вместе с запросом данные могут попасть в обработку и хранение, описанные п
 Полезные материалы
12
мин
03.10.2026
Что снимок сетчатки может рассказать о риске фибрилляции предсердий
На OCT-снимке глазного дна видны не только общие контуры сетчатки, но и ее отдельные слои. Один из них, макулярный комплекс ганглиозных клеток и внутреннего плексиформного слоя, обозначают как mGCIPL. В исследовании двух британских когорт этот слой оказался тоньше у людей с фибрилляцией предсердий,
 Полезные материалы
12
мин
13.10.2026
Почему климатическая «норма» не предсказывает погоду будущего
Средняя температура за 30 лет выглядит убедительно именно потому, что сглаживает неровности. Для инженера, который рассчитывает систему охлаждения или водоснабжения, это полезная отправная точка. Но среднее не показывает, сколько дней окажутся жаркими подряд, совпадёт ли жара с засухой и выдержит ли
 Полезные материалы
9
мин
03.10.2026
Айсберг размером с Гренландию: что физика ледовых щитов говорит о катастрофе из фильма Digger
В фильме Digger, вышедшем в 2026 году, Том Круз играет одержимого нефтяного магната, чьё бурение приводит к отколу гигантского айсберга от Гренландии. Айсберг, названный климатологами в фильме Джуди, дрейфует к Европе и угрожает Норвегии цунами. Сюжет напряжённый, но он смешивает два разных процесса
 Полезные материалы
11
мин
27.02.2026
1
Лучшие инструменты для анализа данных в дипломе и диссертации: SPSS, R, Python, Excel, NVivo
Инструменты для анализа данных помогут грамотно интерпретировать результаты, соблюсти требования к технической точности, учесть специфику данных. Такие помощники помогут подобрать адекватные методы обработки информации, обеспечить воспроизводимость результатов в соответствии со сложностью проблемы.
Последние новости и статьи
 Вопросы студентов
8
мин
19.10.2026
Как сделать автоматическое содержание в Word: оформление и проверка
После одной правки заголовок «Методы исследования» может переместиться на другую страницу. Если содержание набрано вручную, номер придется искать и менять самостоятельно. Автоматическое содержание Word собирает из заголовков документа и обновляет после изменений.Инструкция опирается на официальную с
 Рефераты
11
мин
19.10.2026
Реферат-обзор: как сопоставить источники и построить тематический синтез
Пять статей на одну тему еще не образуют обзор. Если сначала пересказать статью А, потом статью Б и закончить статьей В, связи между ними читателю придется искать самому. В реферате-обзоре эти связи нужно показать: какие выводы совпадают, где авторы расходятся и при каких условиях их результаты прим
 Полезные материалы
4
мин
19.10.2026
Как стабилизировать плечи LIGO без зелёного луча на зеркалах
Зелёный свет длиной волны 532 нанометра помогает системе LIGO настраивать оптические резонаторы. Но покрытие зеркал из AlGaAs/GaAs, которое рассматривают для будущих модернизаций детекторов, слишком сильно поглощает этот свет. Исследователи предложили сохранить управление резонатором, изменив связь
 Наука
2
мин
18.10.2026
Спутниковый анализ нашёл под пологом Амазонии на 40% больше пожаров
Предварительный анализ наблюдений спутникового прибора VIIRS выявил в окрестностях бразильского города Сантарен примерно на 40% больше пожаров, чем показывают оперативные подсчёты системы NASA FIRMS. Об этом 17 октября 2026 года сообщил NASA Earth Observatory в материале, который перепечатал Science
 Наука
2
мин
18.10.2026
Одноатомные ступени направили вихри в сверхпроводнике в тысячу раз легче вдоль, чем поперёк
Исследователи из японского Национального института материаловедения обнаружили, что атомные ступени на поверхности тонкого сверхпроводника направляют движение квантовых вихрей. При промежуточных магнитных полях вихри двигались вдоль ступеней более чем в тысячу раз легче, чем поперёк. Результаты иссл
 Наука
2
мин
18.10.2026
Генетические метки указали на перенос саркомы между близнецами до рождения
Опухоли у двух сестёр-близнецов возникли из одной саркомы: рак развился у одной девочки, а затем его клетки пересекли плаценту. К такому выводу пришли авторы исследования, опубликованного 6 октября 2026 года в журнале Nature Communications. По их реконструкции, перенос произошёл один раз. Генетическ